美国国家安全局(NSA)使用Quantum(量子)攻击系统对中国等全球国家实施网络攻击的证据已被360政企安全集团公开披露,该系统具备监控全球网络、无差别攻击包括盟友在内的目标的能力。 以下是具体分析:
创建时间与定位:Quantum(量子)攻击系统创建于2004年,是美国专门针对国家级互联网设计的先进网络流量劫持攻击技术,是其网络情报战的核心能力系统之一。
攻击手段:通过漏洞利用、通信操控、情报窃取等手段,持续攻击访问美国境内网站(如脸书、推特、亚马逊)的全球用户,尤其针对中国社交软件(如QQ)。其宣称可“劫持全球任意地区用户的网页浏览流量,进行0day漏洞攻击并远程植入后门程序”。
攻击范围:无差别覆盖全球,包括美国盟友。例如,德国《明镜》周刊曾报道NSA窃听欧盟在美办公设施;丹麦媒体指出NSA与丹麦情报部门合作监听德国总理默克尔等欧洲领导人。
APT组织追踪:360云端安全大脑在持续跟踪全球APT(高级持续性攻击)组织活动时,发现名为“APT-C-40”的顶尖APT组织长期攻击中国政企目标。
攻击行为分析:通过对APT-C-40的长期研究,360确认其攻击目标包括美国盟友在内的各行各业,窃取数据涵盖人口、医疗、教育、军事、航空航天、社会管理、交通等领域。
武器吻合验证:360提取中国境内受攻击设备的样本后,发现该组织使用的网络武器与NSA专属攻击武器完全吻合,且攻击行为早于斯诺登“棱镜门”事件(2013年)。
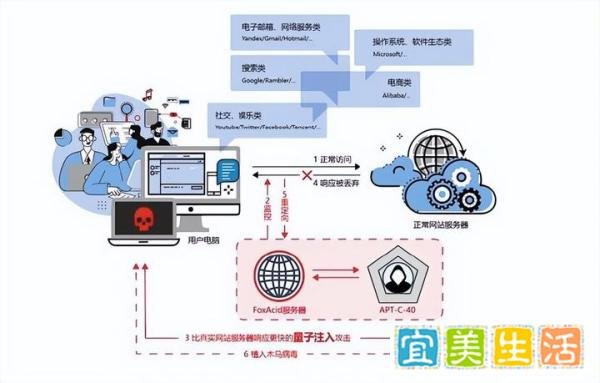
历史行动记录:维基百科显示,NSA下属接入技术行动处自1998年起即针对美国本土及他国高级目标实施通讯监控、情报获取和远程破坏。
网络武器平台支持:NSA依赖庞大先进的网络武器平台(如Quantum系统)实施全球化无差别攻击。例如,2014年《纽约时报》报道斯诺登提供的2010年文件,证明NSA曾入侵华为深圳总部服务器并监控多年。
攻击后果:一旦被植入硬件或软件后门,目标国家在战争中可能未战先败,网络空间主导权完全落入NSA手中。
技术实力证明:此次曝光验证了360作为全球最大数字安全公司的硬核实力,其近20年安全领域积累和230亿元投入为中国守护网络疆土提供了坚实保障。
社交媒体战场警示:中国社交媒体是NSA攻击与舆论引导的重点目标。公众需提高警惕,对网络事件保持独立思考,避免被外部势力操纵舆论。
网络空间主导权争夺:NSA通过量子攻击系统等工具,试图维持其在全球网络空间的主导地位,对各国网络安全构成严重威胁。
国际合作与应对:网络攻击无国界,各国需加强合作,共同应对国家级网络威胁,推动建立公平合理的全球网络空间治理体系。
公众意识提升:个人需增强网络安全意识,谨慎处理网络信息,避免成为外部势力操纵的对象。